网络安全从来都不容易。威胁以惊人的速度演变。每一次新的数字投资,企业攻击面都在不断扩大。监管要求给紧张的团队带来了额外压力。而在这一切背后,人性的不可预测性意味着没有百分之百的安全。但安全解决方案的市场并没有让中小企业更容易应对。
小型组织通常资源和专业知识都比大型同行少。但他们完全理解高级保护的必要性。只是他们也希望游戏感觉简单、有引导且易于管理。能够突出这种做法的解决方案和服务非常稀缺。但它们确实存在。
短信公司理解网络安全的重要性
在持续的地缘政治不确定性和快速技术变革的时代,“足够好”的安全根本不够。ESET数据显示,四分之三(75%)的中小企业对全球冲突和网络战争感到担忧。近一半的企业在过去一年内至少经历过一次网络事件。
无论是针对英国电力和美国水厂的伊朗关联威胁行为者,还是如ESET最新研究所示,亲俄黑客袭击波兰能源设施,国家支持的攻击比以往任何时候都更频繁、更雄心勃勃。中小企业作为关键基础设施的提供者或关键基础设施企业的供应商,都成为了目标。
但这只是画面的一半。有经济动机的团体依然构成巨大威胁,通常通过勒索软件或数据盗窃勒索。他们常常在敌对国家肆无忌惮地活动,躲避西方执法机构的触及。越来越多的证据表明,他们甚至在某些竞选活动中与政府黑客合作。
然而,攻击者的身份或许不如他们针对全球中小企业所采用的战术重要。人工智能正在赋能全球的威胁行为者,使其能够比以往更高效地提升技能和规模化攻击。他们在攻击链中高速移动,从侦察到撤离,压缩漏洞利用窗口,构建高度逼真的个性化钓鱼信息。
下一波自主智能机驱动攻击将随之而来。我们知道他们的能力,因为他们已经摆脱了厂商测试环境,用社交工程手段欺骗受害者,创建虚假身份,利用弱密码,部署恶意代码。如果叛变代理人能做到这一点,那么被故意操控的代理人人工智能也能做到。
人工智能也是目标。随着中小企业拥抱编码代理、聊天机器人和人工智能辅助工作流程,这些工具正在创造新的攻击面。你知道你在组织里运营的是什么吗?你能确定它没有被恶意第三方操控吗?用户在与技术互动时是否遵守政策?三分之一(32%)的北美组织,甚至更多(42%)的欧洲组织承认,没有任何规则限制在批准流程或平台之外使用人工智能应用。
价格过高且不堪重负
在这样的背景下,ESET发现58%的中小企业认为自己比大型企业更容易受到网络攻击也就不足为奇了。不仅仅是他们面临前所未有的威胁环境。这种压力不仅是技术层面的,还体现在操作层面。
中小企业常常难以理解一个充斥着行业术语、竞争性营销声明和仅解决狭窄问题的点滴解决方案的市场。他们购买了更多技术,但结果并没有改善。
普通公司可能会使用大量分散的安全工具,全部推送警报和令人印象深刻的仪表盘。这只会带来更多的运营负担、警戒疲劳和培训漏洞。如果没有时间、技能和信心来管理所有这些技术,中小企业很快就会感到不堪重负。真正的威胁会悄然溜走,而球队却浪费宝贵时间去追逐假阳性。关键的安全更新未部署,团队则在修补非必要系统。重要工具配置错误。
减轻负担
小型组织希望获得更好的保护,而不是又一个需要解决的安全难题。他们需要他们理解的工具和服务;操作简单,能用通俗易懂的方式和解释它们的工作原理和隐藏功能。他们希望全天候24小时监控,确保任何威胁都能被及时捕捉和遏制,从而减少对组织的影响。他们希望专家帮助,帮助理解在警报频发且上下文不足时应优先处理哪些威胁。
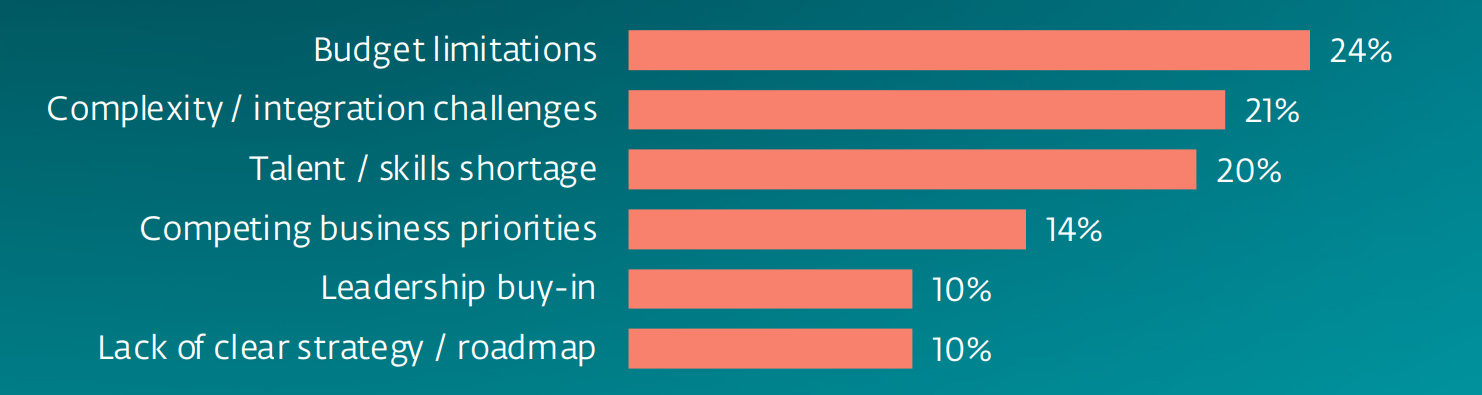
对许多人来说,这意味着将部分安全职能外包给可信赖的合作伙伴。他们可能不知道搜索词。但对许多人来说,目的地应当采用管理式检测与响应(MDR),这既减轻内部团队的负担,又确保不会遗漏警报。然而,历史上,中小企业市场并未被多重连客服务商充分服务。
较小的组织可能感到被排除在一个通常对其能力收取高昂费用的市场之外。毕竟,内部24小时监控和威胁猎杀并不便宜,尤其是在技能短缺的时期。
然后是入职培训。尽管表面上看似简单,但许多MDR产品实际上并非如此。它们需要与多个系统和数据源集成,向外包的SOC员工授予正确权限,微调检测规则,事件响应计划,以及许多其他复杂且耗时的任务。
大多数中小企业希望持续监控、发现可疑活动、明确的下一步指导,以及专家随时协助遏制和修复。但实际上,情况可能复杂得多。
对于中小企业来说,关键是找到物有所值:能够兑现承诺成果的安全保障。在持续的商业不确定性和可能带来持久后果的网络中断威胁的时代,这一点比以往任何时候都更为重要。
所有组织都必须假设未来某个时刻会被突破,无论他们的预防控制多么有效。避免可能造成严重财务和声誉损害的关键是尽快遏制和恢复任何攻击。这意味着找到能帮助他们做出更好决策的安全措施,而不是增加工作量的安全保障。
中小企业的需求
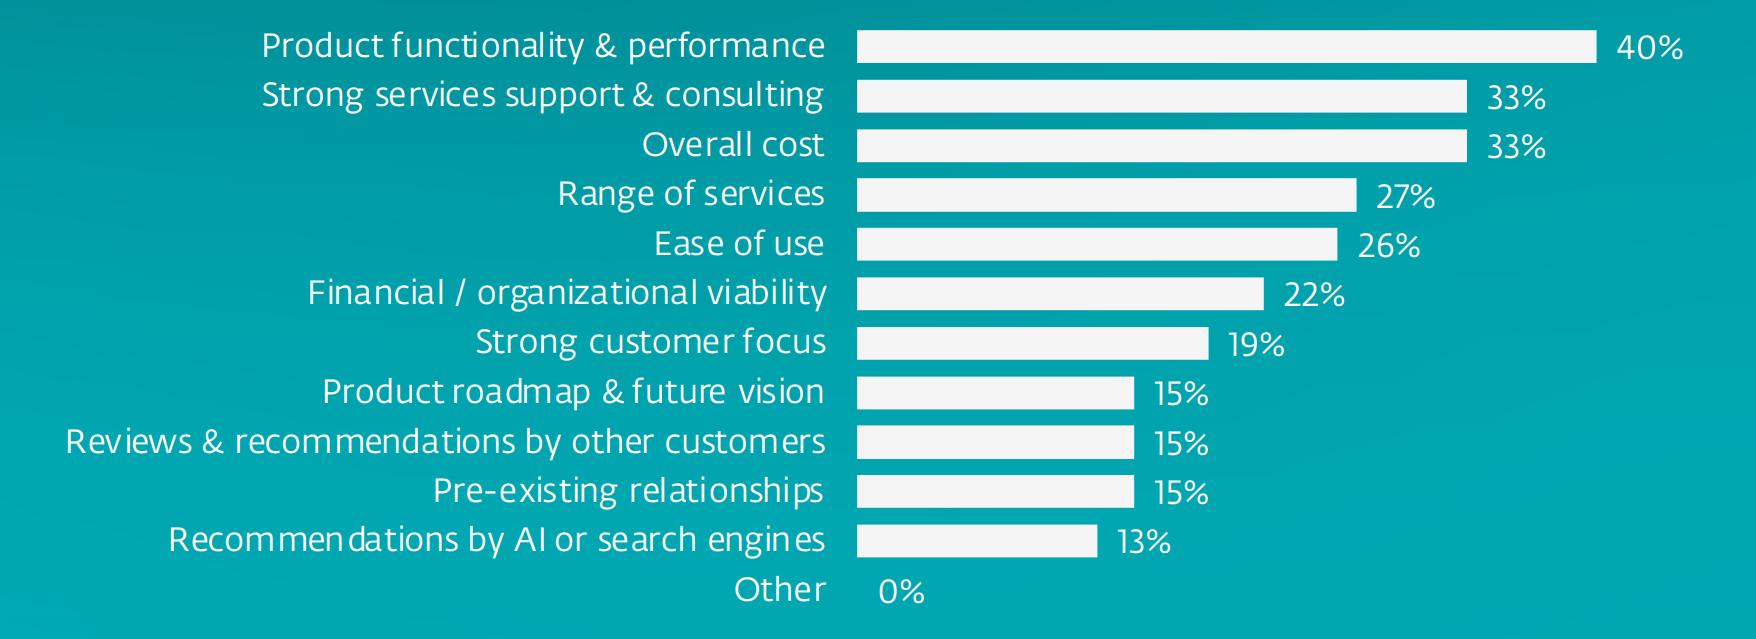
在这样的背景下,中小企业正寻求其安全合作伙伴提供多项互补的能力。他们希望产品和服务能够帮助:
- 通过吸收内部团队难以应对的日常工作,降低运营负担。提供者可以通过自动化常规流程,比如解决常见问题来实现这一点。通过为团队提供AI协助以提高生产力。同时,也要确保在AI和自动化未能解决问题时,始终有专家协助,比如引导和介入。
- 更快地发现并控制威胁,以保持韧性。鉴于威胁行为者越来越倾向于在周末和节假日发动攻击,以最大化其行动能力,这种能力必须全天候运作。通过减少停留时间,组织可以降低与事故相关的成本。IBM计算,去年数据泄露事件耗时不到200天,发现并控制损失了432万美元,而生命周期超过200天的数据泄露平均成本为565万美元。
- 通过不给客户灌输过多的技术信息,鼓励他们更清晰的理解和更好的决策。他们需要了解发生了什么,事件有多严重,服务提供商已采取了哪些补救措施,以及他们的组织还需要做些什么。信息过多会削弱应对工作。
- 通过一个能够支持韧性的系统,提供更强的运营连续性,尽可能预防事故,限制事故发生时的影响,并确保公司在快速恢复的同时维持最低可行运营。中小企业的误差范围比大型企业更小,因此快速恢复对于维护客户信任和最大限度减少财务影响至关重要。
- 通过快速的入驻和部署,加快实现价值的进程,确保中小企业能够尽快享受服务。人工智能和自动化可以在这方面提供帮助,确保曝光窗口尽可能缩短。
- 通过确保组织内所有使用的人工智能都得到管理和安全管理,鼓励更安全的人工智能应用。这意味着首先要了解组织中正在使用什么,输入了哪些数据,以及(对于代理而言)它可以访问什么。然后制定政策和控制措施以降低风险。第二层保护旨在降低泄露风险,及时注入或数据中毒,防止现有系统被恶意第三方劫持。
- 加强企业攻击面的防护,可能包括身份识别、协作工具、远程访问、人工智能应用、SaaS应用、云基础设施等。值得信赖的服务提供商将帮助管理这一分布式且复杂的IT环境,涵盖从远程员工笔记本电脑到云服务器。威胁行为者早已擅长发现防护漏洞,因此覆盖必须全面。
- 为每个组织提供合适的方法,因为没有两个中小企业是完全相同的。它们有不同的风险特征、攻击面、IT成熟度和预算。对某些人来说,自动保护就足够了。对另一些人来说,白手套的安全关系和全面支持更为合适。关键在于提供无疑的选择,以及符合客户风险偏好的服务。
监督安保的理由
这意味着AI时代实现了无摩擦、受监督的安全。
无摩擦是因为它能减少购买、部署和使用上的不必要的摩擦。并且无需解读复杂的技术警报或集成断开的点解决方案,也能提供强有力的保护。监督,因为它应结合人工智能、自动化和专门的人工监督,确保客户掌控全局,同时有专业导航员在侧。还有“人工智能安全”,因为它应利用人工智能来提升预防、检测、响应、关联、调查和效率。但它也应具备降低客户AI攻击面风险的能力。
人工智能正在改变安全领域的格局。但它绝不应被视为一个功能或营销信息。它应嵌入可信安全合作伙伴提供的架构中。不是用来取代人类的专业知识,而是在必要时提升它,提高团队效率,捕捉可能被忽视的威胁。
归根结底,中小企业希望获得更好的保护、支持和准备。他们正在尽一切努力减少入侵。而且如果真的发生了泄露,他们可以尽快恢复。除此之外,他们还需要在没有许多小型组织负担的运营负担的情况下感受到这种信心。因为安全最终应该成为商业的推动力。这对增长和创新来说不是负担。
市场正在演变。中小企业有更好的做法。你只需要找到合适的安全合作伙伴;这些公司专注于通过更简单的解决方案满足中型市场的需求,实现受监督的网络安全成果。